Zum Inhalt springen

Für Geschäftsführer und IT-Leiter im Sieger- und Sauerland:

In 14 Tagen Klarheit über Ihre größten Cyberrisiken.

Unser Cyber Resilience Assessment zeigt Ihnen, wo Ihr Unternehmen steht, welche Risiken Priorität haben und wie Sie Ihr Unternehmen langfristig absichern.

  • Ergebnis in nur 14 Tagen
  • IST-Aufnahme in max. 4 Stunden
  • Vor Ort oder Remote durchführbar
  • Assessment zum Festpreis
Kostenloses Erstgespräch buchen

30 Minuten mit Philipp oder Tim · kostenlos und unverbindlich

Wie funktioniert das Assessment?
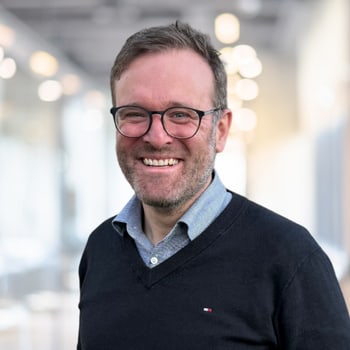
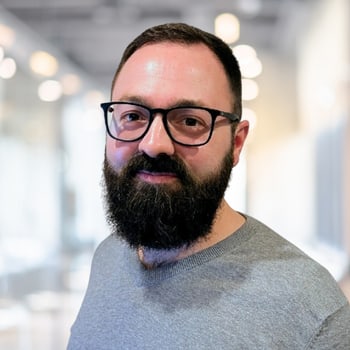
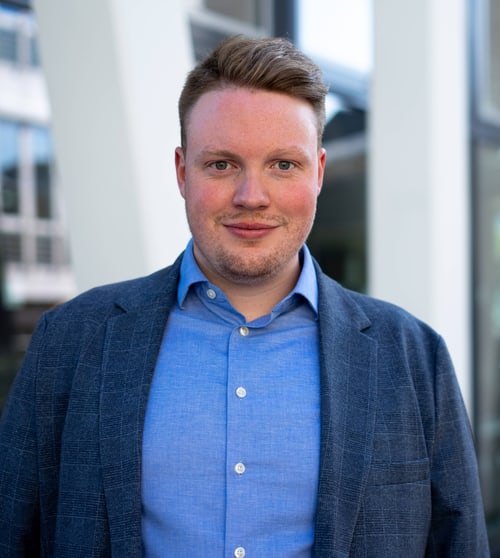
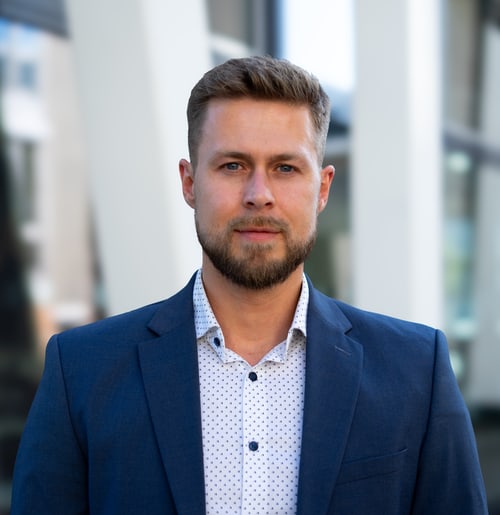
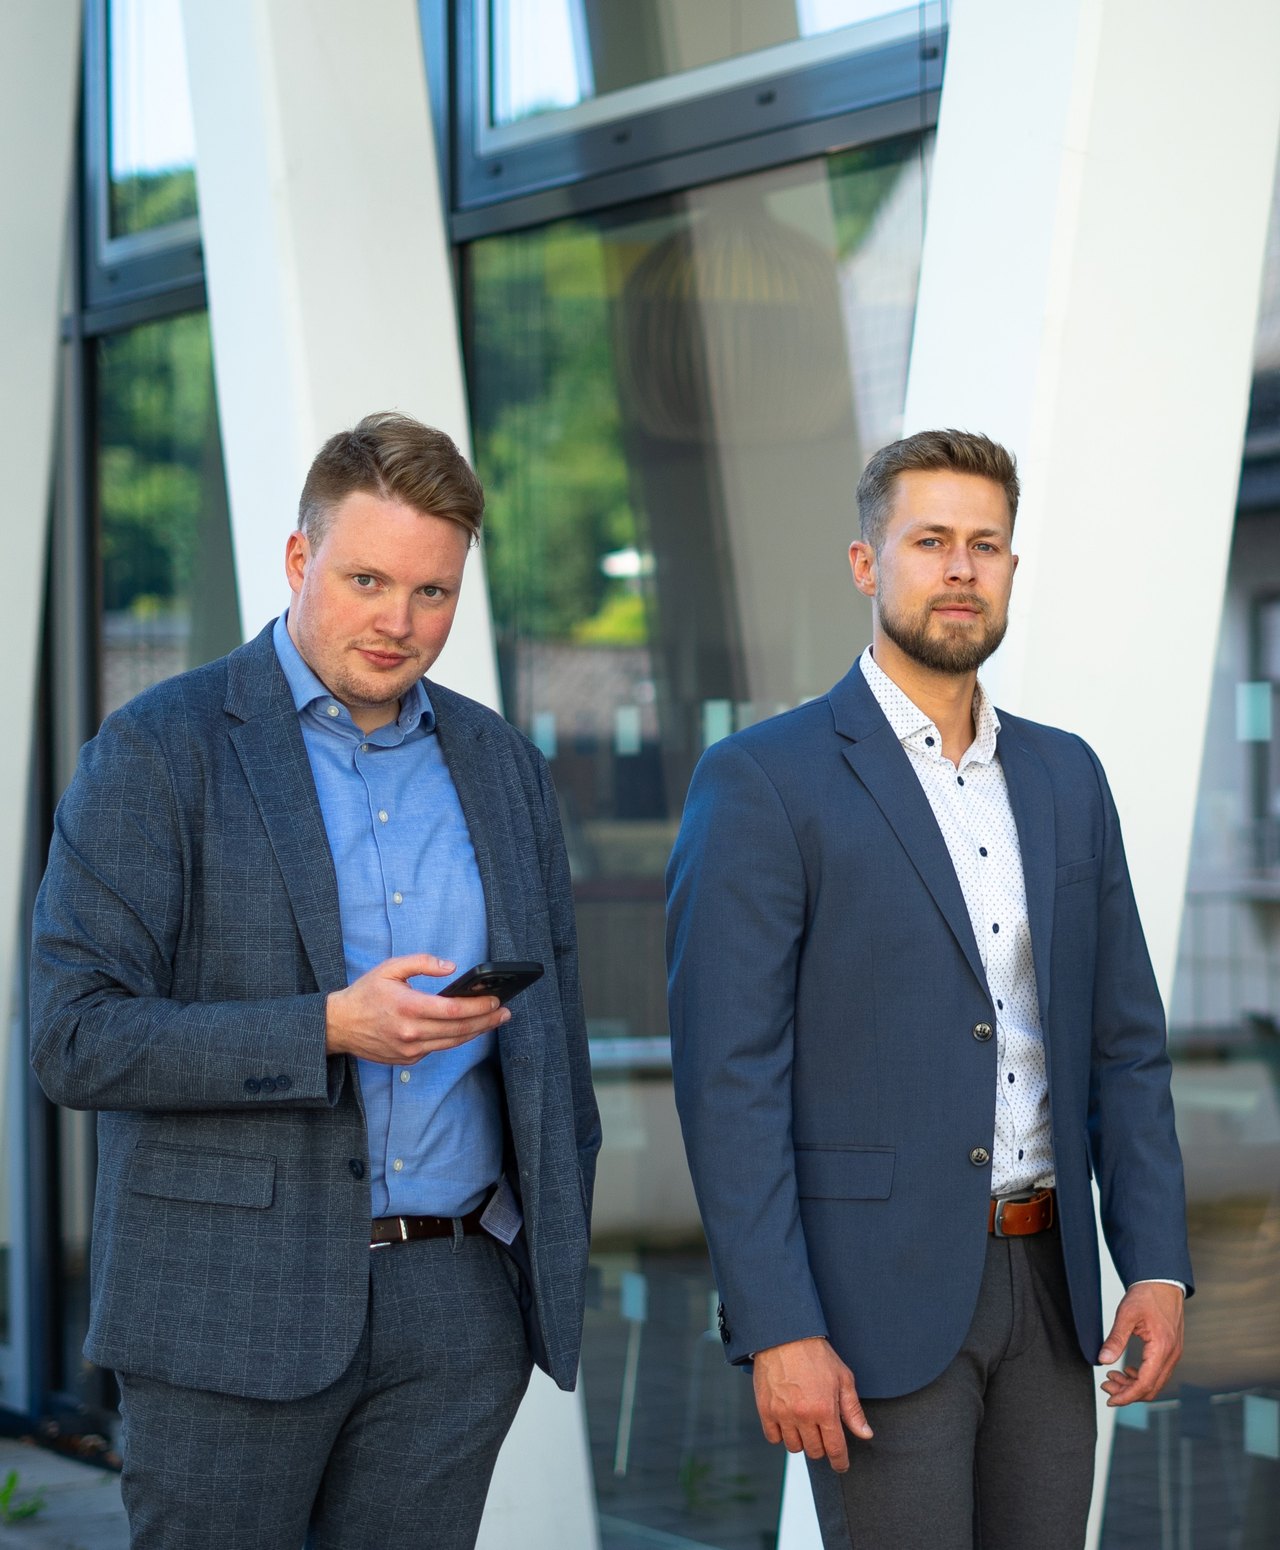
Philipp Dürrwächter und Tim Gipperich, Gründer von nordwand cybersecurity

Unternehmen aus der Region, die bereits mit uns arbeiten

Aus einem Cyber Resilience Assessment56 kritische Sicherheitslücken in 14 Tagen aufgedecktWeisstaler Bödenpresswerke GmbHZum Kundenfall

Können Sie diese drei Fragen heute sicher beantworten?

  1. Welche Geschäftsprozesse wären bei einem Cyberangriff betroffen oder gefährdet?

    46 %der befragten IT-Verantwortlichen im KMU-Segment fehlt die Zeit regelmäßig die eigene Cyber-Angriffsfläche zu prüfen.Quelle: Ivanti, State of Cybersecurity Report 2026, internationale Befragung von Sicherheitsfachleuten
  2. Welche Sicherheitsrisiken bestehen im Moment & was sollten wir mit unseren Ressourcen zuerst angehen?

    119+ Schwachstellenin Software, Betriebssystemen und mehr werden von Herstellern jeden Tag entdeckt & können Ihr Cyberrisiko kontinuierlich erhöhen.Quelle: BSI, Die Lage der IT-Sicherheit in Deutschland 2025, Berichtszeitraum Juli 2024 bis Juni 2025
  3. Wie belastbar sind unsere Annahmen zu den aktuell getätigten Sicherheitsmaßnahmen?

    82 %der 2025 erkannten Angriffe kamen ohne Schadsoftware aus. Das heißt: Klassischer Virenschutz allein reicht oft nicht mehr aus.Quelle: CrowdStrike 2026 Global Threat Report, weltweite Erkennungen im Jahr 2025

Antworten auf Ihre Fragen in nur 14 Tagen und zum Festpreis:

  • Sicherheitslagebild
    Ihr IT-Sicherheitsniveau, verständlich aufbereitet.
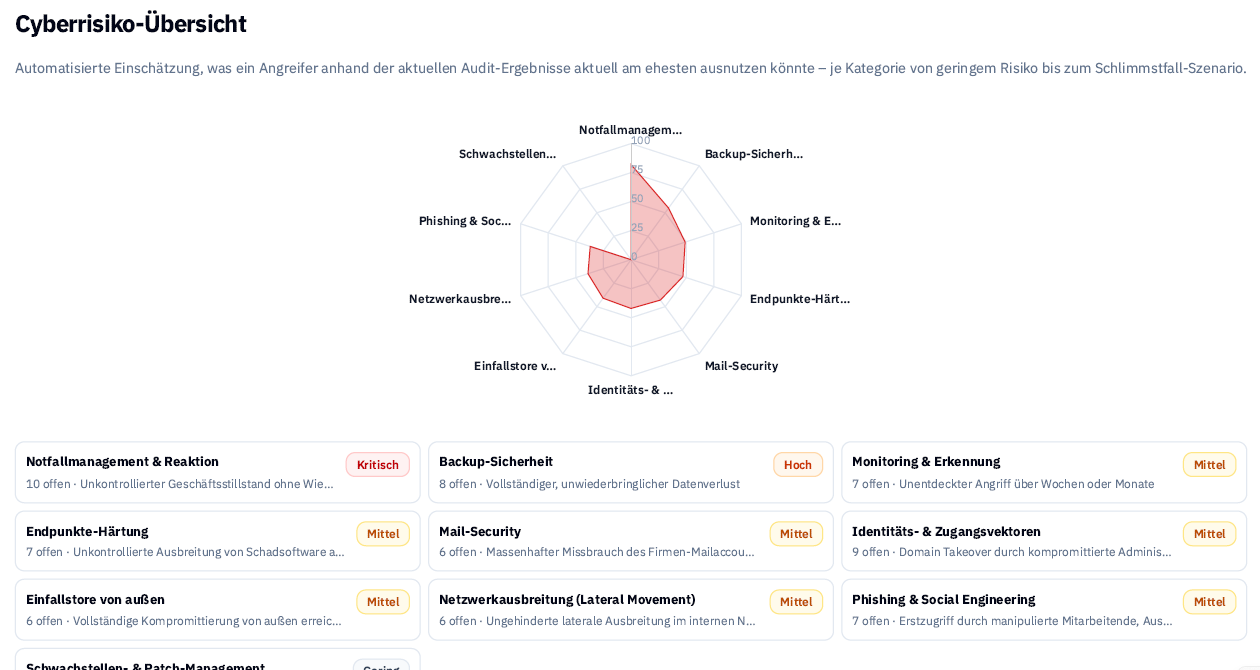
    Anonymisierte Cyberrisiko-Übersicht mit Netzdiagramm und Risikoeinstufung je Kategorie
  • Übersicht Ihrer Risiken
    Eine klare Übersicht, welche Schwachstellen für Sie die größten Gefahren darstellen.
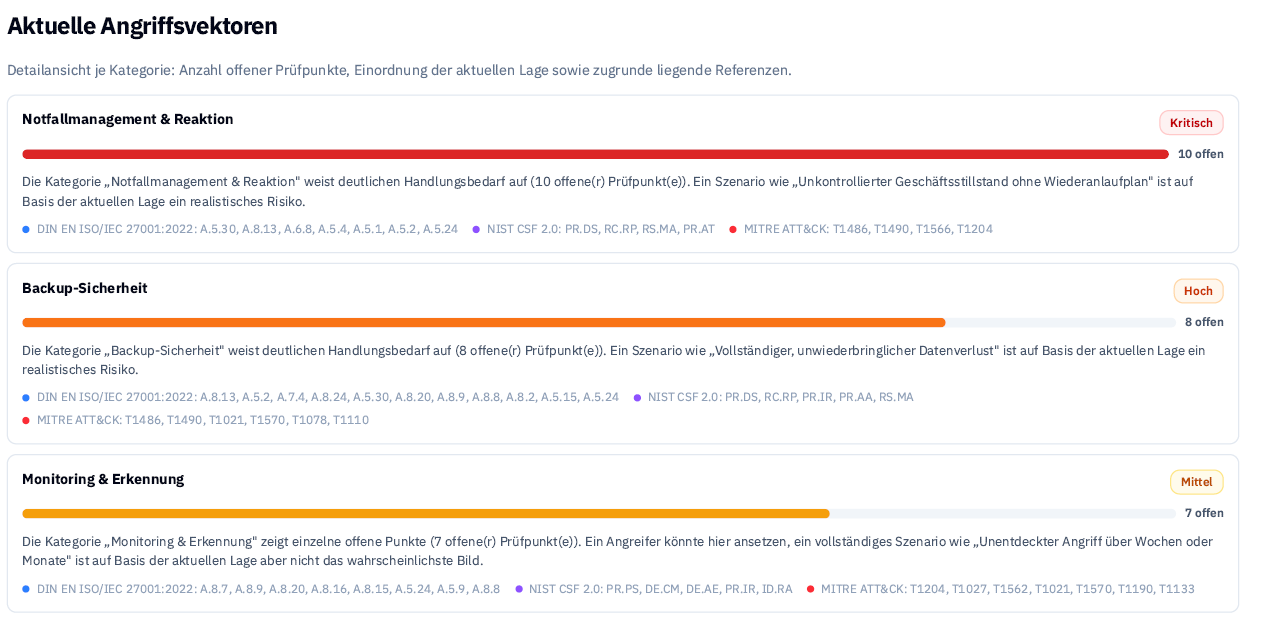
    Anonymisierte Detailansicht der Angriffsvektoren mit offenen Prüfpunkten und Referenzen
  • Security-Roadmap
    Konkrete nächste Schritte mit technischen Hinweisen zur Umsetzung.
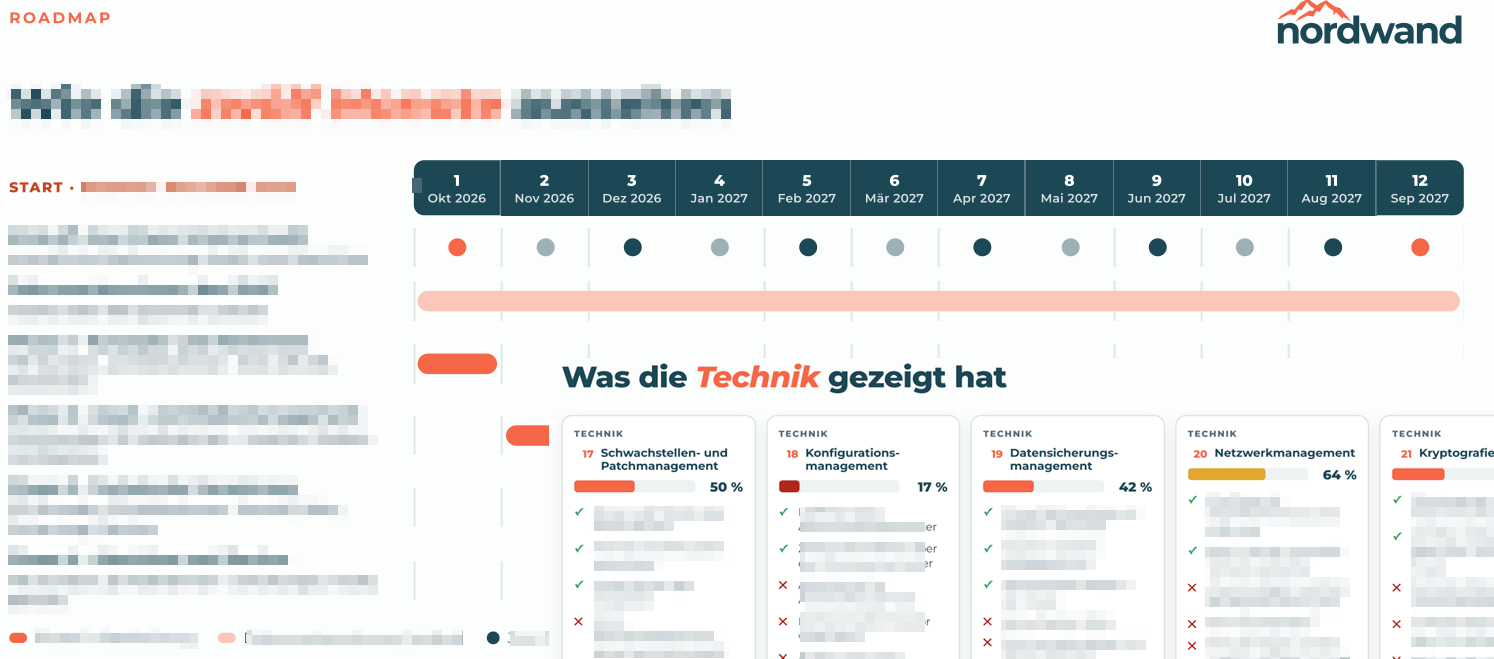
    Anonymisierter Auszug mit Maßnahmenempfehlungen, Erfüllungsgrad je Prüfbereich und Detailseite zum Datensicherungsmanagement
  • Ergebnisworkshop
    Alle Ergebnisse besprechen wir mit Ihrem Management und technischen Ansprechpartnern.
    Auszug aus einem Ergebnisbericht

Kundenstimmen aus der Region

Kundenfall Cyber Resilience Assessment

Weisstaler Bödenpresswerke: 56 kritische Sicherheitslücken in 14 Tagen aufgedeckt

Ausgangslage
Die Frage nach der tatsächlichen IT-Angriffsfläche bestand schon länger. Gewünscht war eine belastbare erste Einschätzung, ohne größere Projekte & Investitionen wie es bspw. bei einem klassischen Pentest der Fall ist.
Vorgehen
Durchführung des Cyber Resilience Assessments ohne hohen Zeitaufwand, parallel zum Tagesgeschäft.
Ergebnis
Nach bereits 14 Tagen wurden 56 kritische Sicherheitslücken aufgedeckt und ein umsetzbarer Fahrplan besprochen.
„nordwand verschaffte uns schnell Klarheit über unsere IT-Sicherheit und einen umsetzbaren Fahrplan. Alles in nur 14 Tagen, beeindruckend!“
Alexander RahrbachAlexander RahrbachProkurist und DSB, Weisstaler Bödenpresswerke GmbH
Weitere Stimmen aus der Zusammenarbeit

Identifizierung von AD- & M365-Sicherheitslücken
„Die Beratung und technische Umsetzung sowie der Support ist ganz einfach eine 10 von 10. Egal ob allgemein Cybersicherheit, Compliance oder andere Themen.“
Mark SeidelMark SeidelIT-Manager, PRIME Drilling GmbH
Messbare Erhöhung der Sicherheit um +44%
„Durch nordwand konnten wir erheblich unsere Sicherheit verbessern und innerhalb kurzer Zeit unsere Anforderungen der Cyberversicherung erfüllen und abschließen.“
Micha DintelmannMicha DintelmannProkurist & IT-Leiter, GEDE Unternehmensgruppe
Cybersicherheits-Strategie in wenigen Wochen
"Mit dem Assessment von nordwand konnten wir innerhalb weniger Wochen unsere Unternehmensrisiken transparent darstellen und Maßnahmen zur Budgetierung und Umsetzung einplanen. Das war eine große Arbeitserleichterung im Tagesgeschäft!"
Sebastian RohdeSebastian RohdeIT-Leitung, VOGELSANG EDELSTÄHLE

Ablauf des Assessments

  • 14 Tage von Kick-off bis zum Ergebnis.
  • max. 4 Stunden zeitlicher Aufwand für die IST-Aufnahme
  1. Tag 1

    Kick-off

    Wir klären Ziele, Ansprechpartner und benötigte Zugänge und richten die vereinbarten Prüfungen ein.

  2. Tag 2 bis 9

    Analyse

    Technische und organisatorische Bewertung entlang von 8 Prüfbereichen.

  3. Tag 10 bis 12

    Priorisierung

    Risiken nach Kritikalität bewerten und in Ihrer Security-Roadmap dokumentieren.

  4. Tag 14

    Ergebnisworkshop

    Ergebnisse für Geschäftsführung und IT inkl. Handlungsempfehlungen.

nordwand Cyber Resilience Assessment

Was wir konkret prüfen: 8 Prüfbereiche der Cybersicherheit

Wir betrachten Technik, Prozesse und Menschen entlang anerkannter Rahmenwerke wie MITRE ATT&CK, NIST CSF, BSI IT-Grundschutz, CIS und ISO 27001.

  1. 1

    Externe Angriffsfläche

    Ihre von außen sichtbaren Dienste.

    Technische Details

    Die Top 5 Lücken Ihrer von außen sichtbaren Dienste: Patch-Stand, DNS, Webanwendungen, bekannt gewordene Datenabflüsse. Dieser externe Scan erfolgt ohne Eingriff in Ihre Systeme (nicht-invasiv).

  2. 2

    Identitäten und Zugänge

    Wer auf welche Systeme zugreifen kann.

    Technische Details

    Prüfung gegen über 185 Identitäts-Angriffspfade, Analyse von Active Directory und Microsoft 365.

  3. 3

    Benutzer und Berechtigungen

    Administrative Rechte und ihre Risiken.

    Technische Details

    Administrative Zugänge, Delegationen und Steuerpfade im Active Directory.

  4. 4

    Endpoints und Server

    Die grundlegende Absicherung Ihrer Systeme.

    Technische Details

    Basisdienste wie Kerberos, Credential- / CA-Security, sowie Reifegradprüfung Ihrer Härtungsmaßnahmen

  5. 5

    Patch- und Schwachstellenmanagement

    Bekannte Schwachstellen und Patch-Stände.

    Technische Details

    Patch-Stände über Betriebssysteme und Drittanbieter, Scan der kritischsten Endpunkte gegen über 250.000 bekannte Schwachstellen.

  6. 6

    Backup und Wiederherstellung

    Wie gut der Wiederanlauf im Ernstfall gelingt.

    Technische Details

    Sichtung Ihres Backup-Konzepts, Prüfung der Ransomware-Resilienz und Erprobung der Wiederherstellung.

  7. 7

    Logging und Incident Readiness

    Vorfälle erkennen und richtig reagieren.

    Technische Details

    Mechanismen zur Vorfallserkennung, Protokollierung und Aufbewahrung, Meldewege und Zuständigkeiten im Ernstfall.

  8. 8

    Organisatorische Security-Prozesse

    Strategie, Regeln und Verantwortlichkeiten.

    Technische Details

    Sicherheitsstrategie und ISMS mit bis zu 126 Prüfpunkten sowie Schutzbedarfsanalyse Ihrer wesentlichen Prozesse.

NIS2 und Cyber Resilience Act: Betrifft Sie das?

Sie haben Fragen zu NIS2 oder zum Cyber Resilience Act? Sprechen Sie uns im Erstgespräch darauf an. Wir klären, welche Unterstützung zu Ihrer Situation passt.

Kostenloses Erstgespräch buchen

Cybersecurity für Unternehmen im Sieger- und Sauerland

Im Systemhaus haben wir erlebt, wie IT-Sicherheit zwischen Tagesgeschäft und Projekten immer wieder hintenansteht. Deshalb haben wir nordwand gegründet. Wir prüfen die Risiken und halten fest, welche Maßnahmen als Nächstes anstehen.

Keine Hotline, kein wechselnder Account Manager: Sie sprechen immer direkt mit uns. Über 10 Jahre Praxis in Systemhaus, Security-Beratung und Incident Response.

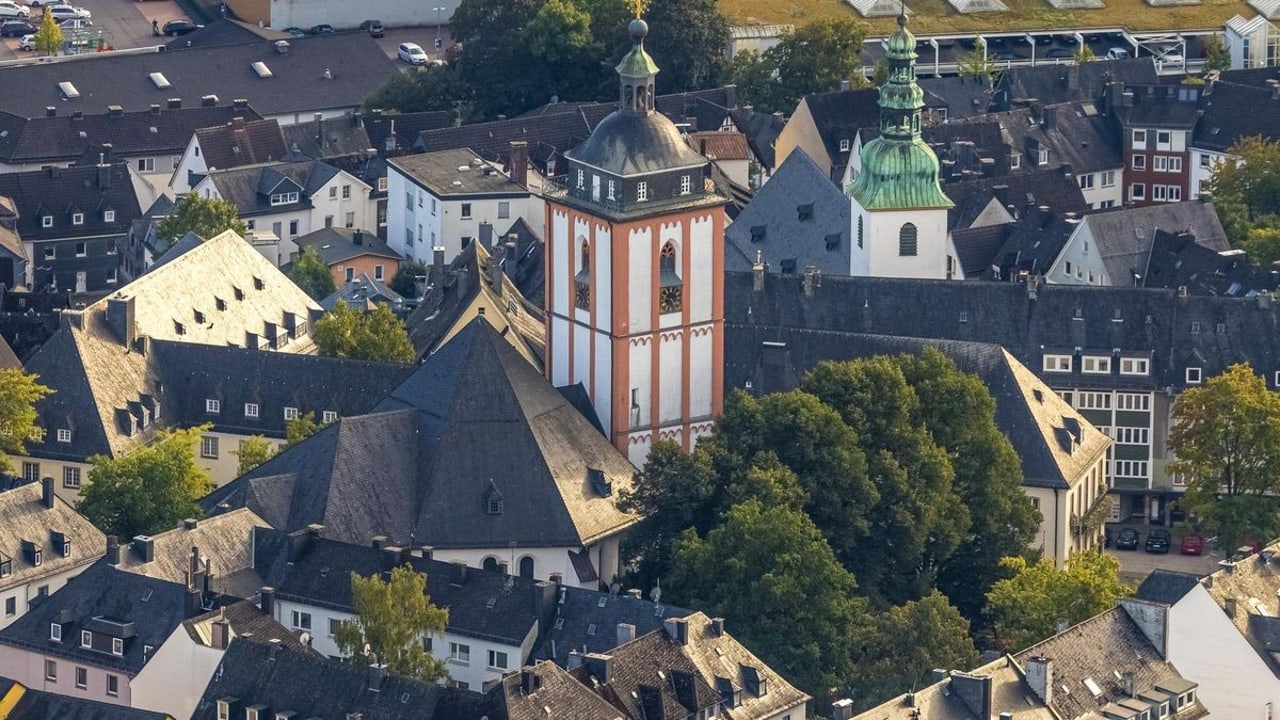
Siegen, Standort von nordwand cybersecurity

Häufige Fragen

Ihre Frage ist nicht dabei? Im Erstgespräch nehmen wir uns Zeit dafür.

Wie viel Aufwand entsteht für unser Team?

Insgesamt maximal 4 Stunden, verteilt auf Kick-off und Bestandsaufnahme. Die Termine stimmen wir mit Ihnen ab, damit das Tagesgeschäft weiterläuft. Die externe Angriffsfläche prüfen wir ohne Eingriff in Ihre Systeme, welche Zugänge wir für die übrigen Bereiche brauchen, klären wir im Kick-off.

Brauchen wir eine eigene IT-Abteilung, und was ist mit unserem Systemhaus?

Eine eigene IT-Abteilung brauchen Sie nicht, es reicht ein Ansprechpartner, der beim Kick-off die Zugänge einrichtet. Das Assessment ersetzt Ihre IT oder Ihr Systemhaus nicht, sondern liefert eine priorisierte Roadmap, mit der beide gezielt weiterarbeiten können.

Was kostet das Cyber Resilience Assessment?

Das Assessment startet bei 2.500 € netto. Der genaue Preis richtet sich nach Ihrer Unternehmensgröße und der Komplexität Ihrer IT-Infrastruktur. Nach Klärung des Umfangs erhalten Sie ein Festpreisangebot, bevor Sie uns beauftragen. Das Erstgespräch ist für Sie komplett kostenlos.

Wie werden vertrauliche Informationen behandelt?

Auf Wunsch unterzeichnen wir vor dem Start eine Geheimhaltungsvereinbarung mit Ihnen.

Wie läuft das Erstgespräch ab, und wann können wir starten?

30 Minuten mit einem unserer Geschäftsführer: Wir klären Ihre Ausgangslage, Ihre Ziele und ob das Assessment zu Ihnen passt. Danach entscheiden Sie in Ruhe. Den Kick-off vereinbaren wir gemeinsam, mit ihm beginnen die 14 Tage bis zum Ergebnis.

Kostenloses Erstgespräch buchen

Im Erstgespräch klären wir mit Ihnen Ausgangslage, Ziele und wie Sie mit dem Cyber Resilience Assessment langfristig Ihre Unternehmenssicherheit erhöhen.

  • 30 Minuten mit einem unserer Geschäftsführer
  • Kostenlos & ohne Verpflichtungen

Lieber telefonisch? +49 2739 80 38 87 0